Apple & Google Pay
Settings → Apple & Google Pay puede aparecer cuando el proyecto devuelve esa categoría de ajustes. Configura opciones de pago; no muestra el saldo de la billetera de un cliente.
Estos controles dependen de la configuración del proveedor, comercio o dominio, credenciales, certificados, checkout y pagos. Su disponibilidad y efectos varían según el proyecto y la cuenta del proveedor.
Límite de referencia API local
La API Reference local documenta operaciones genéricas de colecciones y elementos de configuración, pero no identifica Apple Pay, Google Pay, campos específicos de monedero ni un esquema de resultados de monedero. No hay un contrato de API específico para monederos que enlazar aquí; por eso, esta guía no prescribe nombres de campos ni los asocia a operaciones API.
Observación de escrituras definida por el código fuente
El controlador compartido de SettingsList prepara los cambios de configuración habituales y ejecuta los guardados de elementos secuencialmente al seleccionar Save. Es una observación del controlador, no demuestra que exista un formulario de monedero específico, validación, persistencia, reversión, conexión con proveedores ni efecto de pago.
Ejemplos de configuración
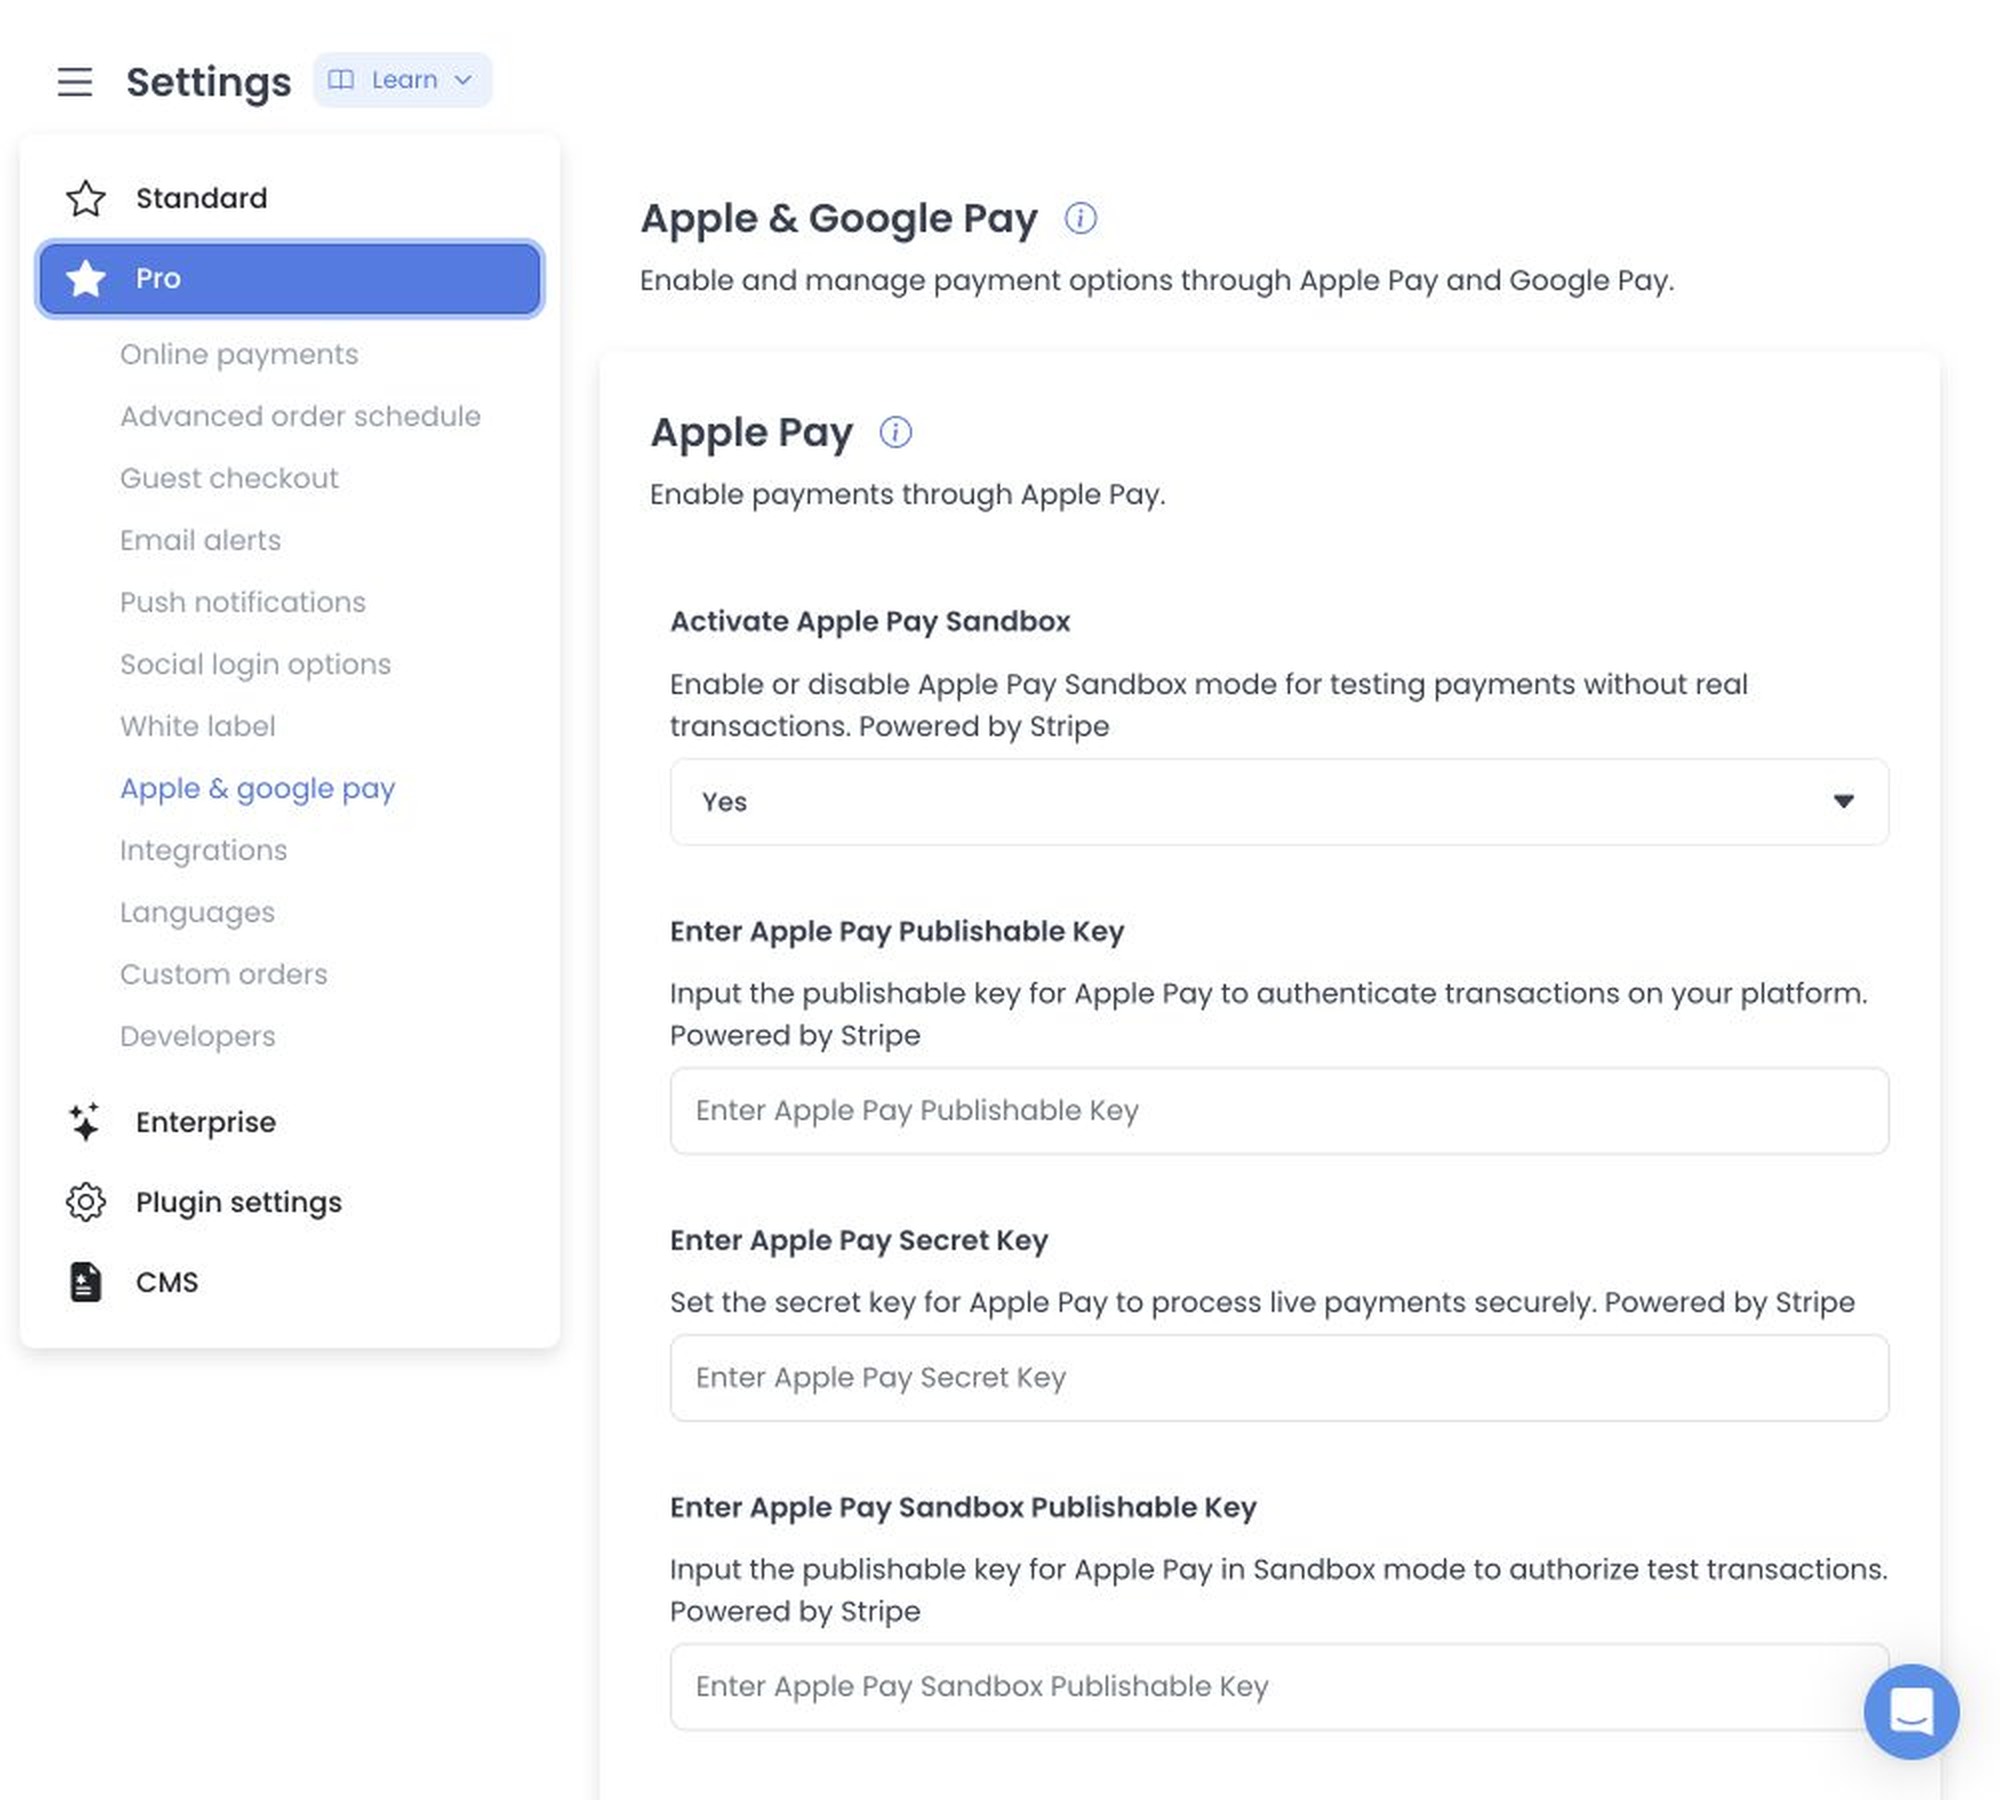
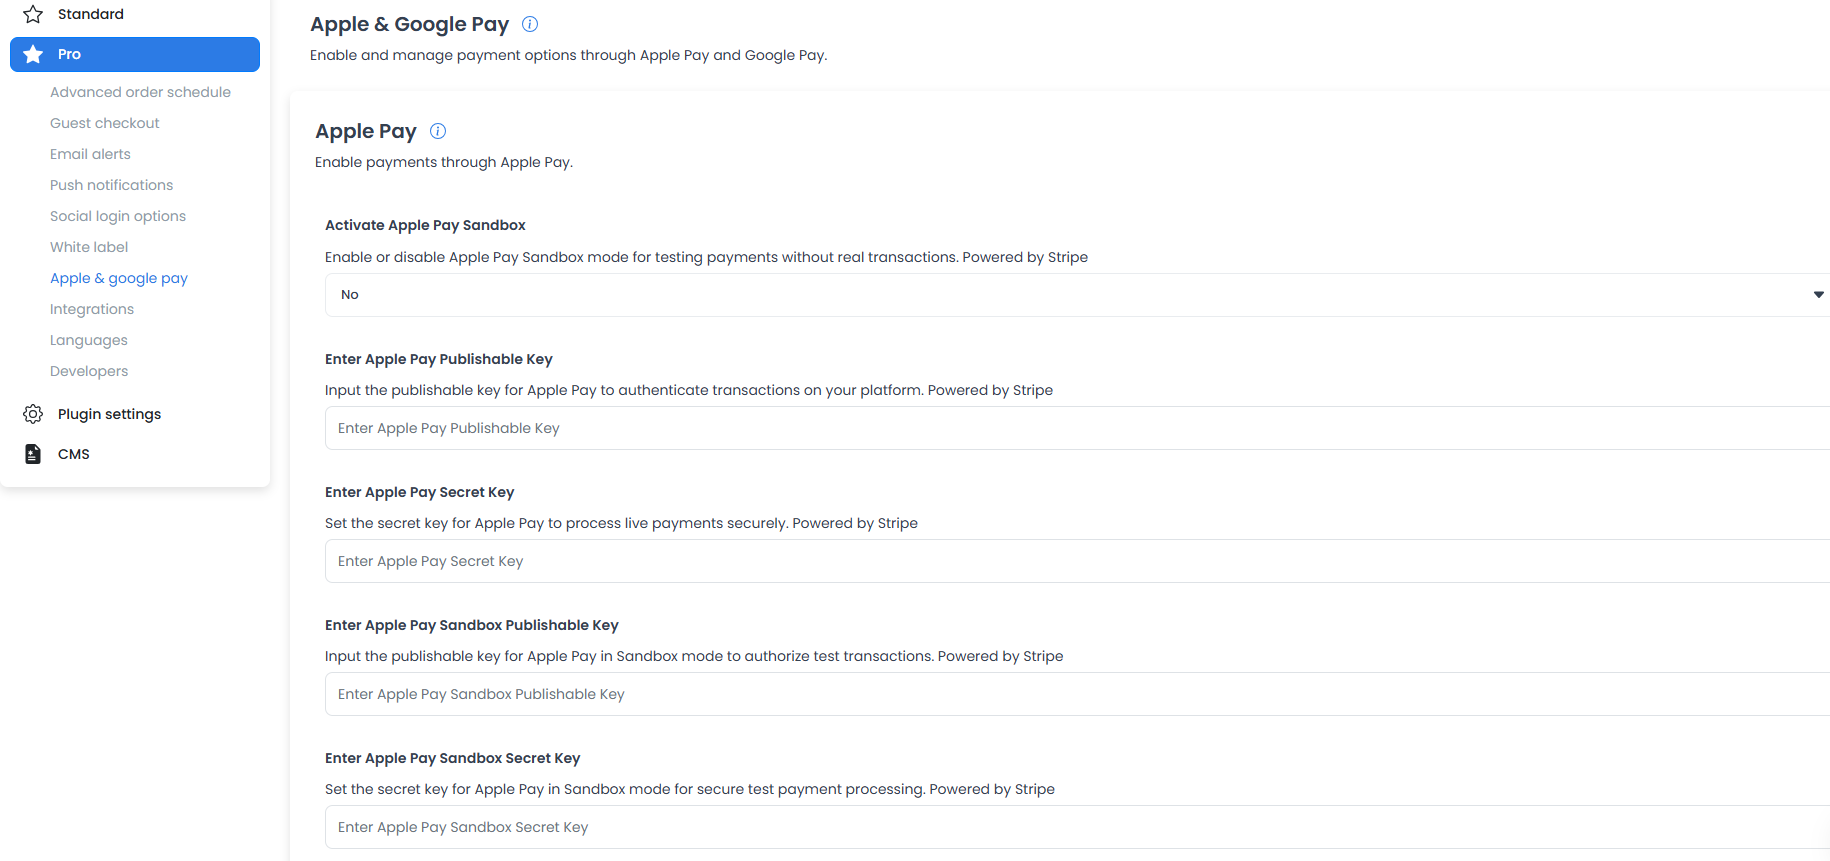
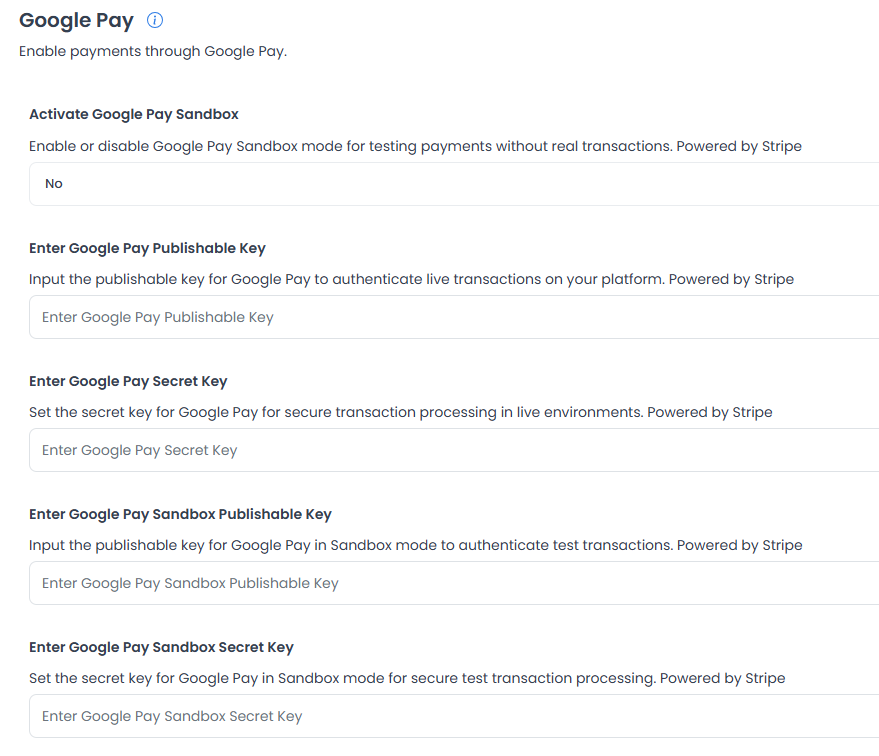
Las capturas conservadas muestran controles históricos etiquetados para Apple Pay y Google Pay, incluidos campos de sandbox, clave publicable y clave secreta. No muestran valores configurados ni son instrucciones actuales de configuración ni un contrato de campos API.
Guías relacionadas: Online payments · Settings
Procedimientos relacionados
Apple Pay
La configuración de Apple Pay puede incluir estos campos. No demuestran que exista una cuenta del proveedor, configuración del comercio, registro de dominio, certificado, elegibilidad de monedero, autorización de pago, liquidación, comportamiento de reembolso ni disponibilidad de checkout.
Google Pay
La configuración de Google Pay puede incluir estos campos. No demuestra que exista una cuenta del proveedor, configuración del comercio, verificación del negocio, elegibilidad de monedero, autorización de pago, liquidación, comportamiento de reembolso ni disponibilidad de checkout.
No copies credenciales de proveedores a documentación, capturas, mensajes, tickets ni control de código fuente.