Seguridad
Usa Security para revisar los campos de verificación y control de cuentas disponibles en Dashboard. El catálogo de configuración actual asocia Security con cuatro etiquetas de capacidad: registro de negocios adicionales, verificación de versión de app y verificación de correo y móvil durante el registro. No demuestra que la categoría, un campo o un valor se devuelva en tu proyecto.
Las capturas restantes y sus controles de reCAPTCHA, límite de intentos de inicio de sesión, código de un solo uso y restablecimiento de contraseña son evidencia de un opciones de configuración, no el esquema actual de Security. No copies ni publiques credenciales, valores de política, límites, ID de proveedor, tokens, contraseñas, URL, identificadores de usuarios ni detalles de políticas de esos ejemplos.
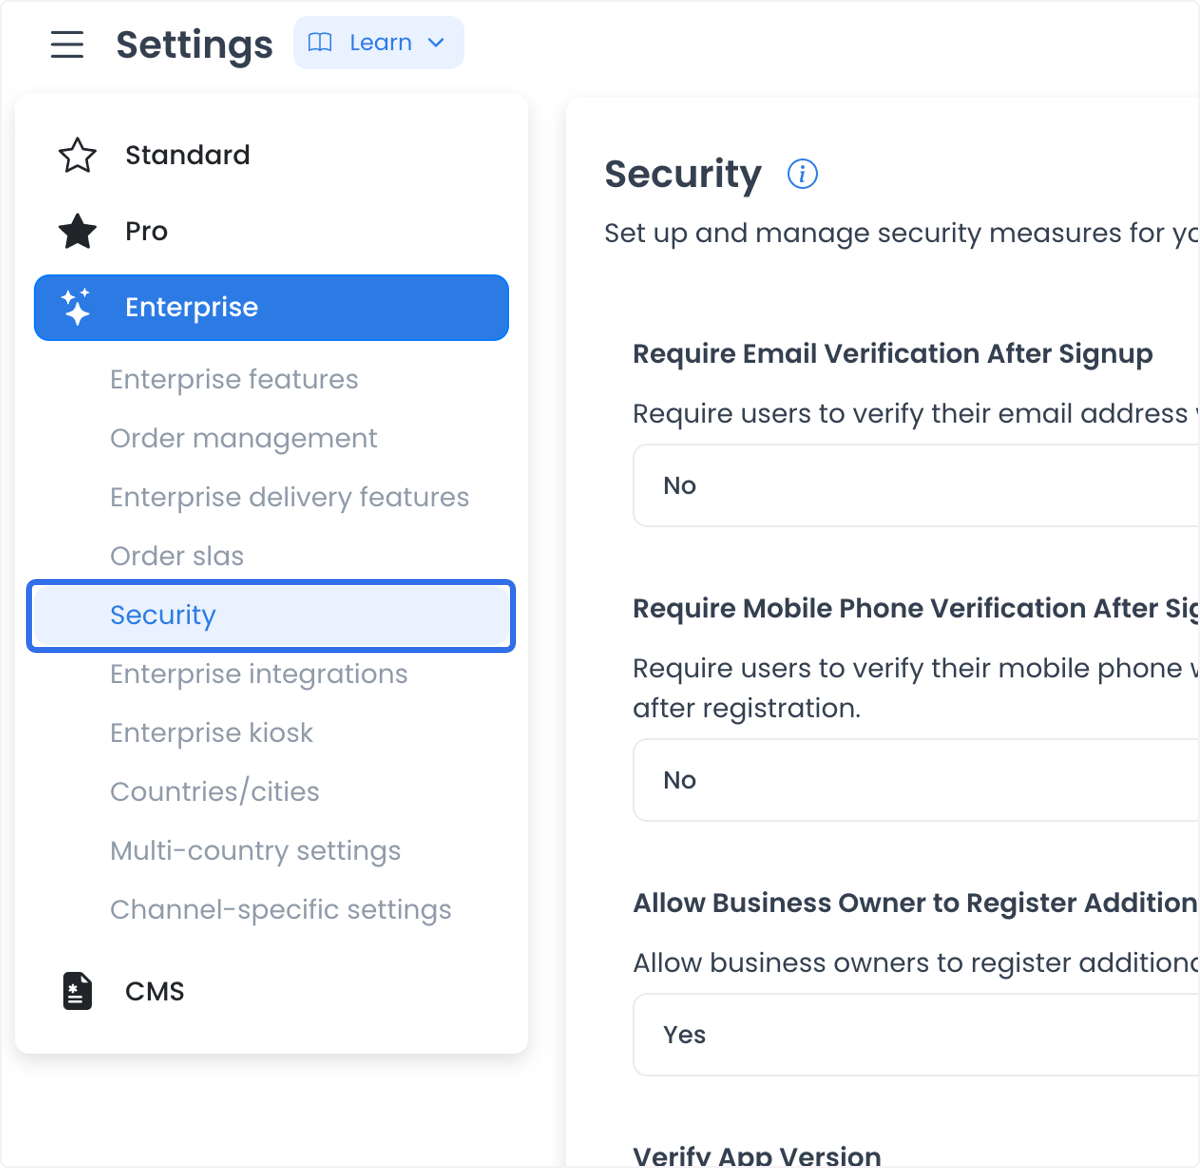
Un valor de ajuste o una respuesta correcta al guardarlo no demuestran que un usuario haya completado la verificación, se haya bloqueado o permitido una cuenta, se haya ejecutado una comprobación de reCAPTCHA, entregado un código de un solo uso, enviado una solicitud de restablecimiento de contraseña ni que una política se aplique en todos los canales.
Antes de cambiar un ajuste de seguridad
- Trabaja únicamente con autorización de la persona o equipo responsable de la política de seguridad.
- Antes de editar un ajuste, define el objetivo de la política y el canal afectado.
- Si se autoriza la validación, usa una prueba aprobada y aislada con cuentas sintéticas.
- No uses una cuenta o pedido real, un número de teléfono o correo real ni credenciales de producción para descubrir el comportamiento de un ajuste.
- Cambia una cosa a la vez y registra fuera de esta guía pública el resultado aprobado por el propietario de la política.
Verificación de usuarios y ajustes de cuenta
El catálogo de configuración actual asocia estas cuatro etiquetas de campos con Security:
| Ajuste | Configuración prevista |
|---|---|
| Require Email Verification After Signup | Si el flujo de registro requiere verificar el correo electrónico. |
| Require Mobile Phone Verification After Signup | Si el flujo de registro requiere verificar el teléfono móvil. |
| Allow Business Owner to Register Additional Businesses | Si el flujo de cuenta pertinente permite registrar negocios adicionales. |
| Verify App Version | Si el flujo configurado incluye la comprobación de versión de la app. |
Estas asociaciones del catálogo pueden afectar cómo continúa una cuenta después del registro o qué flujos están disponibles. No demuestran que una persona específica pueda registrarse, recibir un mensaje de verificación, acceder a una cuenta, registrar un negocio o actualizar una app.
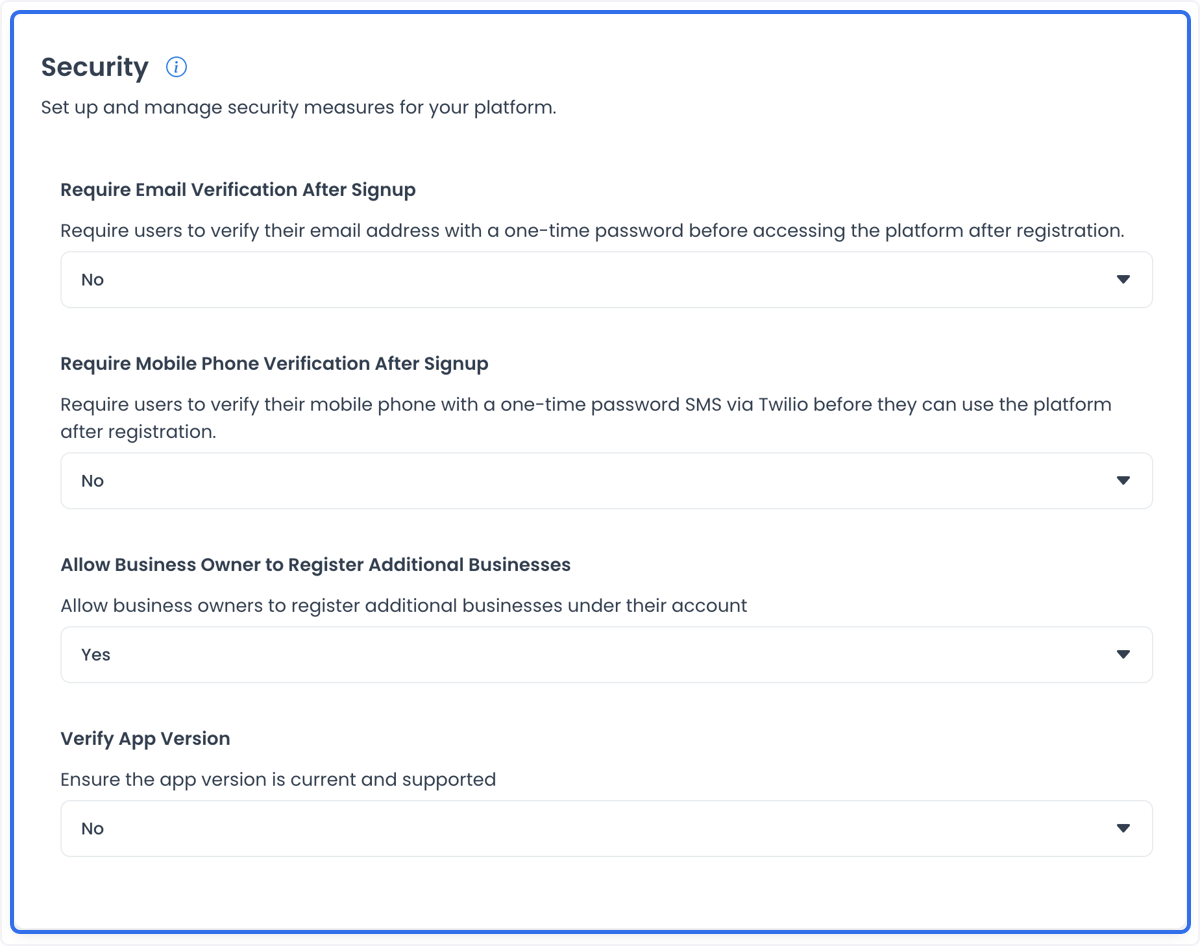
Ajustes de reCAPTCHA
La sección reCAPTCHA histórica no forma parte del catálogo Security actual. Se conserva solo como opciones de configuración y no demuestra que haya un campo representado, configuración de proveedor, modo de desafío o política actuales.
Introduce una credencial únicamente mediante el proceso aprobado de gestión de secretos y configuración de la cuenta prevista. No publiques ni copies del ejemplo una credencial o valor de política. Un ajuste guardado no demuestra que el proveedor haya aceptado una credencial, aparezca un desafío, se bloquee una solicitud ni se proteja un flujo de pedido.
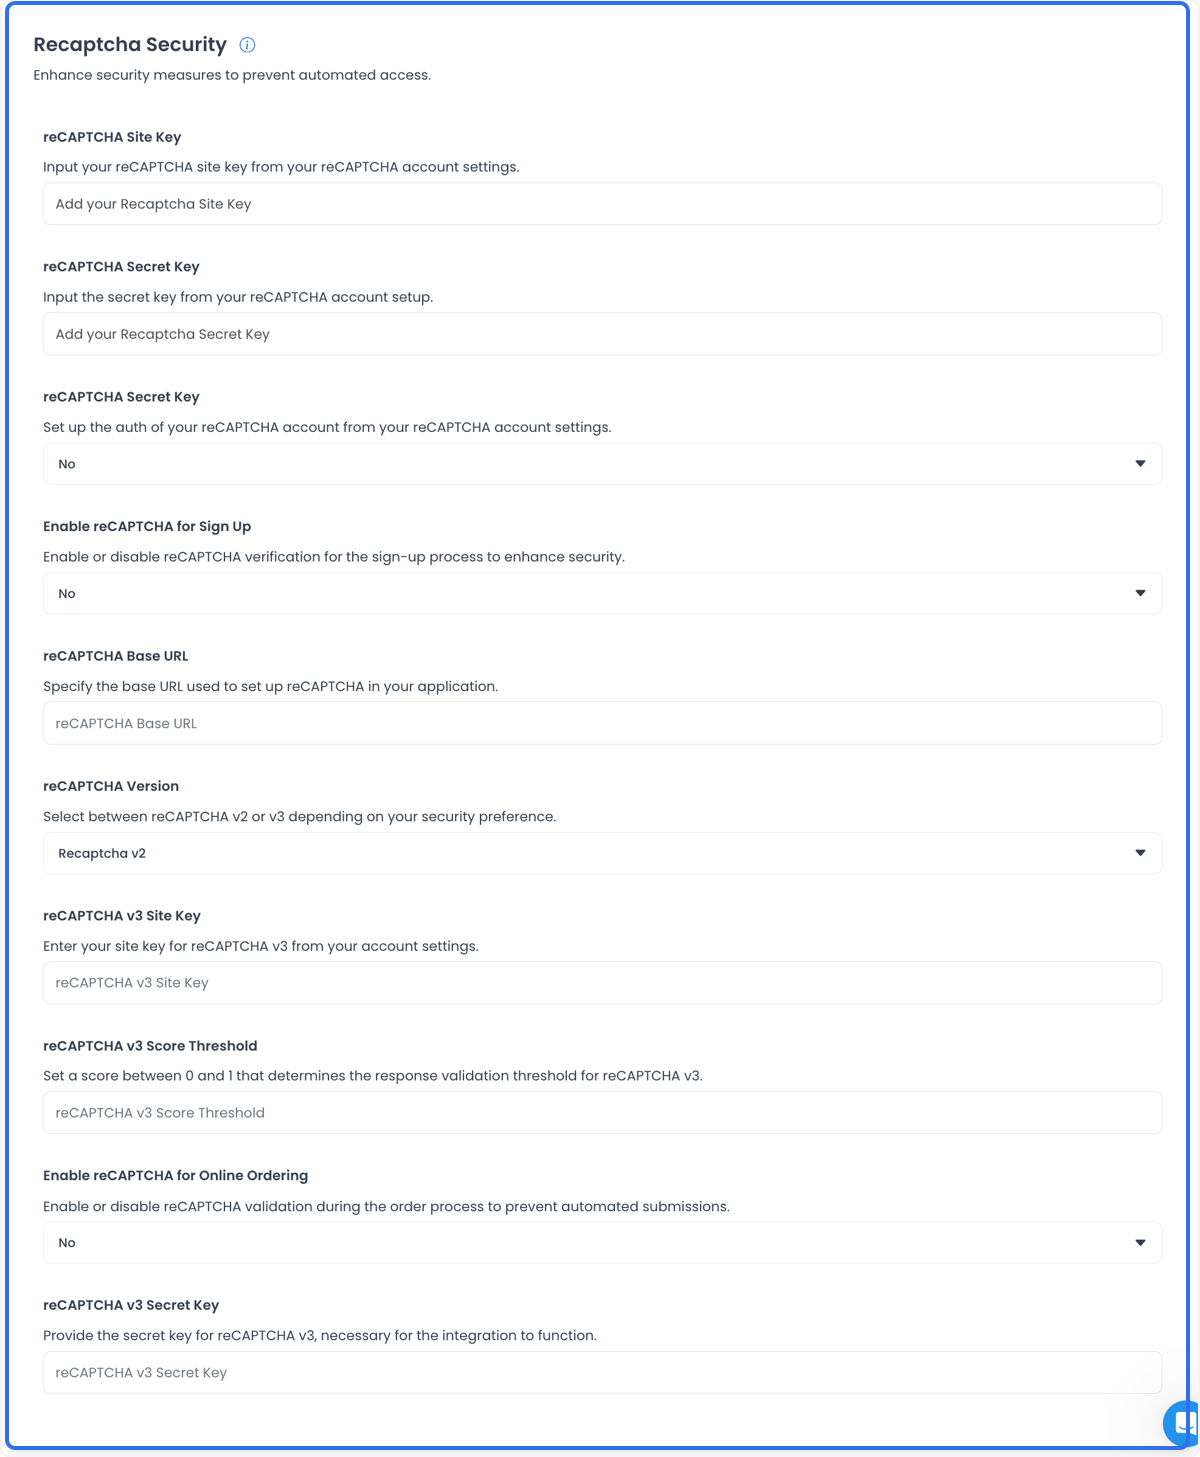
Límites de intentos de inicio de sesión
El opciones de configuración incluye controles para limitar la autenticación por correo, teléfono y dirección IP, además de campos de intentos máximos y duración de penalización. No demuestra que esos campos se devuelvan o se apliquen actualmente.
Úsalos únicamente después de que el propietario de la política confirme el límite previsto y el comportamiento de recuperación. No consideres los valores de ejemplo de la captura una recomendación ni una política actual. Un límite configurado no equivale a observar un intento real de inicio de sesión, bloqueo, espera, recuperación o resultado de acceso a una cuenta.
Límites de generación de códigos de un solo uso
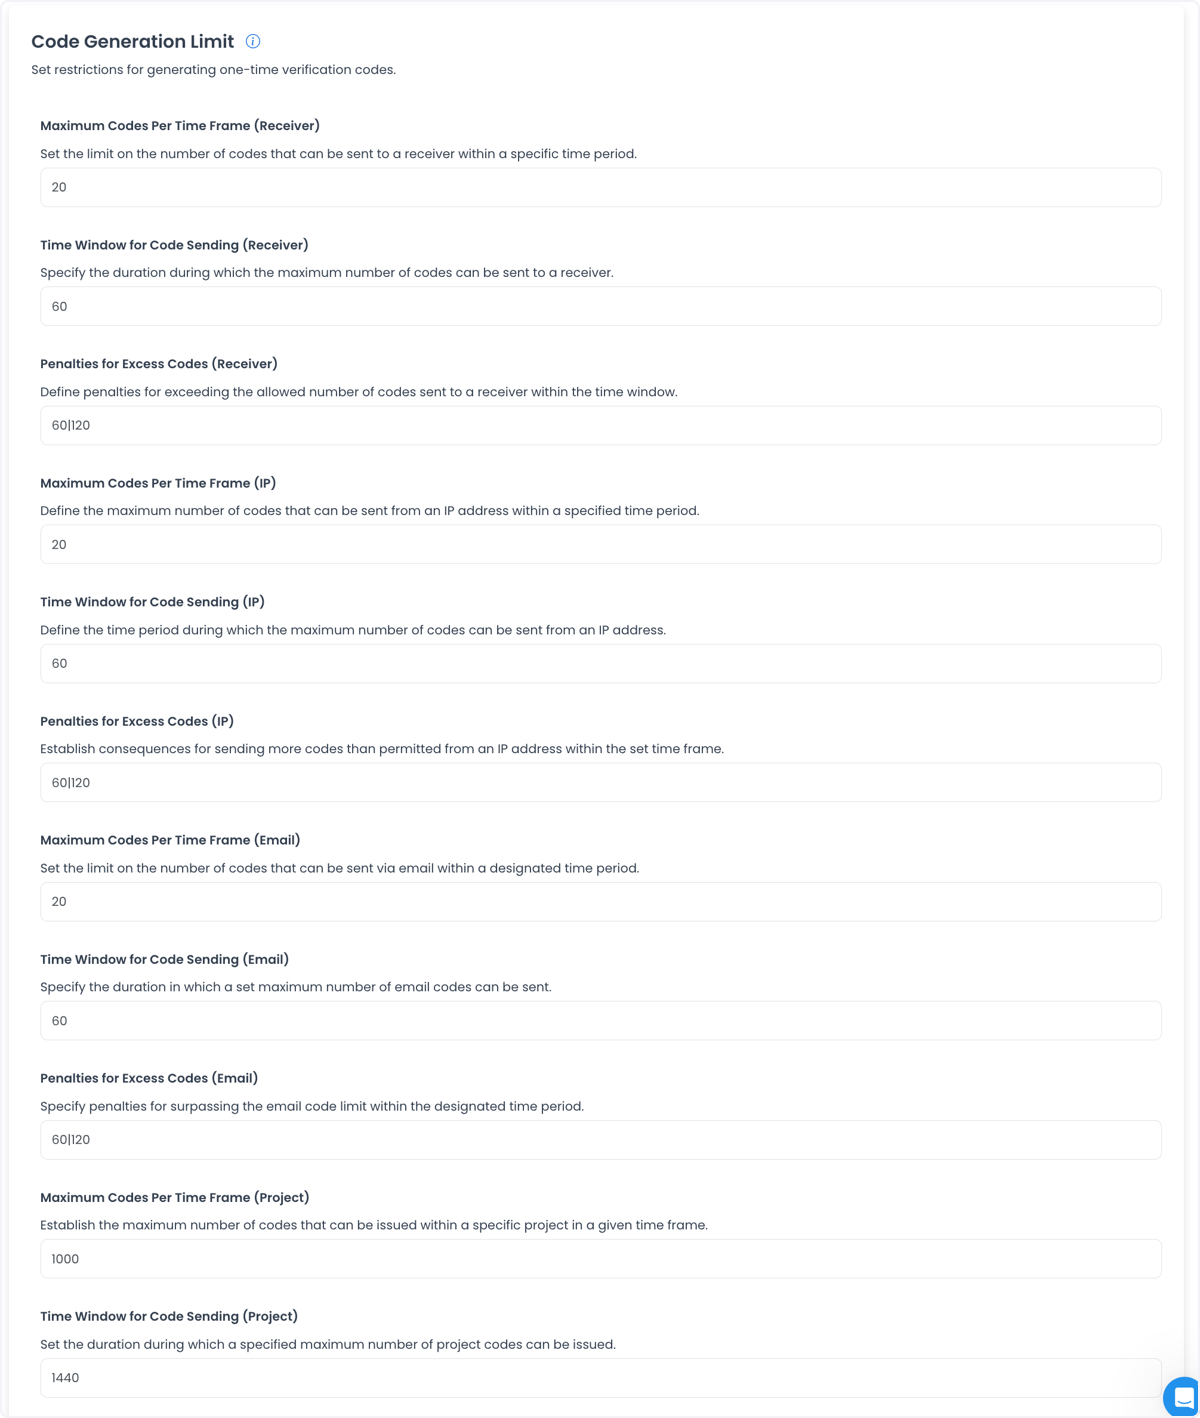
El opciones de configuración Code Generation Limit incluye controles de recuento máximo, ventana de tiempo y penalización asociados con receptores, direcciones IP, correos electrónicos y un proyecto. No es un catálogo de políticas actual.
Esta configuración puede definir el límite de una política para un flujo de generación de códigos. No demuestra que se haya generado, entregado, aceptado o rechazado un código ni que esté vinculado a una sesión específica. Mantén destinatarios, códigos, direcciones IP y límites reales fuera de la documentación pública.
Límites de restablecimiento de contraseña
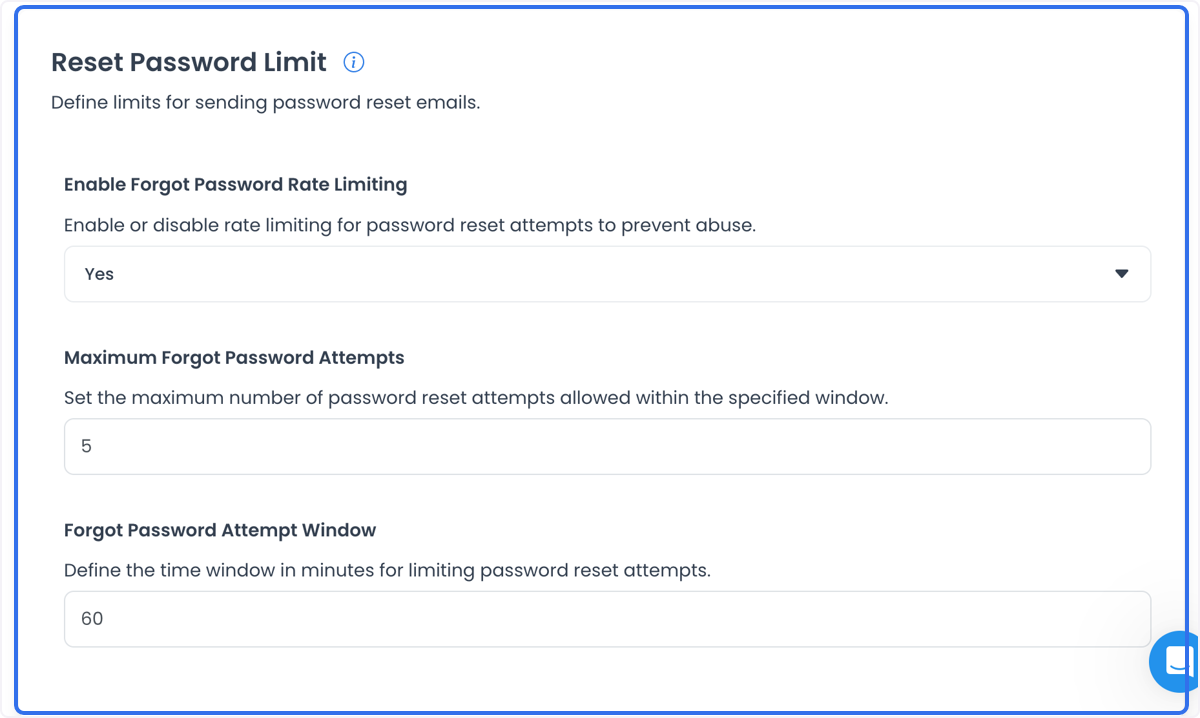
El opciones de configuración Reset Password Limit incluye un control de limitación de frecuencia, un campo de cantidad máxima de intentos de contraseña olvidada y un campo de ventana de intentos. No es un catálogo de políticas actual.
Cambiar estos campos es una acción de política. No demuestra que se pueda realizar una solicitud de restablecimiento, se haya entregado el mensaje, cambiado la contraseña ni recuperado la cuenta. Valida esos resultados únicamente mediante el procedimiento aprobado de prueba aislada.
Lecturas autenticadas y escrituras secuenciales
Al seleccionar una categoría Security devuelta se realiza una lectura autenticada. Para campos habituales, el editor compartido del código fuente actual de Dashboard prepara los cambios hasta que se selecciona Save y escribe los registros de configuración secuencialmente; un fallo posterior puede dejar guardado un cambio anterior. Esto describe un contrato del código fuente, no una comprobación segura ni evidencia de que una política de seguridad esté desplegada. No abras, captures, copies ni modifiques valores de políticas de seguridad para validarlo.
Validar por separado los resultados de seguridad
Cuando haya una prueba autorizada, registra por separado cada límite:
- Configuración: El ajuste previsto aparece después de guardarlo.
- Cuenta y sesión: El registro, verificación, inicio de sesión, bloqueo, recuperación y comportamiento de sesión de la cuenta sintética coinciden con la prueba aprobada.
- Comportamiento del proveedor: El propietario correspondiente confirma la acción del proveedor que requiere credenciales sin exponer credenciales ni datos de solicitud.
- Comportamiento del pedido: Un ajuste de protección contra bots no demuestra que un intento de pedido se permita, bloquee, pague o complete.
- Resultado de seguridad: Una respuesta de la interfaz o un valor no demuestran aplicación completa, cobertura entre canales ni cumplimiento.
Si los campos actuales difieren de las capturas, no infieras valores de políticas que falten ni los reemplaces por ejemplos. Aclara con el responsable de seguridad el cambio previsto.
Guías relacionadas: Registros de Settings · Descripción general de Settings